Infostealer 2026: Daftar Stealer Windows, macOS, Android & Modus Fake AI yang Perlu Dihindari
Password bukan lagi satu-satunya sasaran. Infostealer modern memburu cookie, token sesi, akun cloud, wallet, OTP, data browser, bahkan akses jarak jauh. Artikel ini memetakan keluarga malware yang relevan pada 2026 sekaligus contoh umpan yang sering dipakai—fake AI tool, streaming bola gratis, crack, fake VPN, APK mod, dan fake CAPTCHA.

Infostealer 2026 bukan ancaman kecil
Infostealer adalah salah satu mesin utama ekonomi kejahatan siber modern. Nilainya bukan hanya pada malware itu sendiri, melainkan pada data autentikasi yang berhasil dicuri. Ketika penyerang mendapatkan kombinasi username, password, cookie dan token sesi yang masih berlaku, serangan berikutnya bisa tampak seperti login pengguna biasa. Hal ini membuat identitas digital menjadi permukaan serangan yang sangat penting.
Flashpoint menyebut Vidar, StealC, serta Lumma dan clone-nya seperti Remus sebagai kelompok paling produktif berdasarkan volume perangkat yang terinfeksi pada paruh pertama 2026. Di sisi lain, Microsoft mendokumentasikan peningkatan kampanye yang secara khusus memburu pengguna macOS melalui fake installer dan pola ClickFix. Pada Android, ancaman seperti TrickMo, Perseus dan StreamRat memadukan pencurian informasi dengan overlay login, keylogging, intersepsi OTP atau kendali jarak jauh.
Apa itu infostealer dan apa yang dicurinya?
Secara sederhana, infostealer adalah malware yang dirancang untuk mengumpulkan informasi bernilai dari komputer atau ponsel lalu mengirimkannya kepada operator. Pada Windows dan macOS, target yang umum adalah data browser: password tersimpan, cookie, riwayat tertentu, autofill, token aplikasi, wallet cryptocurrency, file lokal, serta credential milik aplikasi seperti FTP, VPN, cloud atau developer tools. Pada Android, kategori yang relevan sering berupa banking trojan atau device-takeover malware yang juga memiliki fungsi pencurian informasi.
Perubahan penting adalah meningkatnya nilai session cookie dan authentication token. Pengguna mungkin sudah memakai MFA, tetapi apabila sesi yang sudah berhasil login dicuri dan layanan tidak melakukan pemeriksaan tambahan, penyerang dapat mencoba menggunakan sesi itu tanpa harus mengetahui password atau OTP baru. Karena itulah respons insiden infostealer tidak boleh berhenti pada “ganti password”. Sesi aktif dan token juga perlu dicabut.
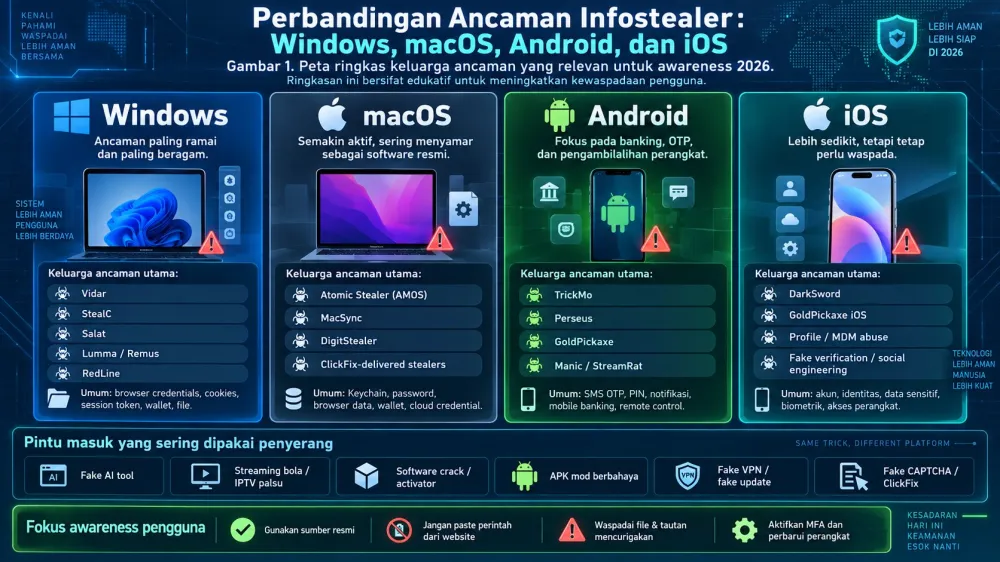
Gambar 1. Peta ringkas keluarga ancaman yang relevan untuk awareness 2026.
Daftar infostealer Windows yang relevan pada 2026
Windows tetap menjadi target utama commodity infostealer karena basis penggunanya besar, ekosistem software pihak ketiga luas, dan banyak pengguna terbiasa mengunduh installer, mod, plugin atau utility dari web. Kampanye berbahaya sering menyamarkan payload sebagai sesuatu yang sedang dicari pengguna.
| Nama | Status/konteks 2026 | Target utama | Umpan yang perlu diwaspadai | Risiko |
|---|---|---|---|---|
| Vidar / Vidar 2.0 | Termasuk keluarga dominan pada data infostealer H1 2026. | Password browser, cookie, token, autofill, wallet, data aplikasi. | Fake download, crack, malvertising, social engineering. | Sangat tinggi |
| StealC | Termasuk kelompok paling produktif pada 2026. | Credentials, browser data, cookie, token dan wallet. | Phishing, fake software, cracked software, iklan berbahaya. | Sangat tinggi |
| Salat Stealer | Masih muncul dalam detection/research 2026. | Credential, browser data, file; dilaporkan memiliki fungsi surveillance/remote yang memperluas dampaknya. | Trojanized software dan social engineering. | Kritis |
| Lumma / LummaC2 | Ekosistemnya terganggu sebelumnya, tetapi keluarga/clone dan artefaknya tetap relevan. | Browser credential, cookie/session dan wallet. | ClickFix, crack, fake installer. | Tinggi |
| Remus | Disebut bersama clone/ekosistem Lumma pada landscape 2026. | Credential, cookie, token, wallet. | Crack, keygen, fake download, SEO poisoning. | Sangat tinggi |
| NWHStealer | Kampanye 2026 ditemukan memakai fake Proton VPN, gaming mods dan utility palsu. | Browser data, password tersimpan dan crypto wallet. | Fake VPN, mod game, utility palsu, link video/repository. | Sangat tinggi |
| RedLine | Keluarga lama yang artefak/repack-nya masih dapat beredar. | Password, cookie, autofill, FTP/VPN dan wallet. | Crack, cheat, bundle software dan phishing. | Tinggi |
| Agent Tesla | Masih relevan sebagai credential stealer/keylogger dalam kampanye email. | Email/browser credentials, FTP dan input keyboard. | Phishing email dan attachment berbahaya. | Tinggi |
Daftar ini bukan berarti setiap keluarga memiliki prevalensi yang sama. Tujuannya adalah membantu pengguna mengenali pola: installer tidak resmi, crack, fake utility, malvertising dan social engineering adalah jalur yang berulang. Sebuah file yang terlihat seperti VPN atau plugin AI dapat sepenuhnya berfungsi seperti aplikasi normal, tetapi pada saat yang sama menjalankan komponen berbahaya di belakang layar.
macOS: “Mac aman dari malware” sudah tidak relevan
Pada Februari 2026, Microsoft melaporkan kampanye infostealer macOS yang menggunakan fake applications, malicious DMG, iklan berbahaya dan ClickFix. Pengguna diarahkan untuk mengunduh aplikasi palsu atau diminta menyalin perintah ke Terminal. Sasaran mencakup password browser, wallet cryptocurrency, cloud credential, SSH key, Kubernetes config dan developer secrets.
| Nama | Karakteristik | Data yang dibidik | Red flag |
|---|---|---|---|
| MacSync | Stealer fokus macOS; infrastrukturnya diamati terus berputar pada 2026. | Browser credential, password, wallet, cloud/developer credential. | Website meminta copy-paste command ke Terminal. |
| Atomic macOS Stealer (AMOS) | Keluarga stealer terkenal di macOS; tetap muncul pada kampanye 2026. | Password, browser data, wallet dan sensitive files. | Fake AI tool, fake software, malicious DMG atau ClickFix. |
| DigitStealer | Didokumentasikan Microsoft dalam kampanye macOS. | Browser credentials, saved passwords, wallet dan developer secrets. | Fake software yang tidak berasal dari vendor resmi. |
| Odyssey Stealer | Fork/keluarga terkait AMOS yang muncul pada kampanye fake ChatGPT 2026. | Password browser, cookies, Telegram sessions, wallet dan file sensitif. | “ChatGPT download” dari domain tiruan. |
Android: infostealer, banking trojan dan device takeover
Android mempunyai pola ancaman yang berbeda. Alih-alih sekadar mengambil file browser, banyak malware memburu mobile banking, e-wallet, SMS, notifikasi, authenticator dan layar perangkat. Accessibility Service sering menjadi sasaran karena izin ini dapat memberikan kemampuan luas untuk membaca layar, melakukan gesture, menekan tombol atau menampilkan overlay.
| Nama | Kemampuan yang dilaporkan | Contoh lure 2026 | Risiko |
|---|---|---|---|
| TrickMo | Overlay phishing, keylogging, screen recording/streaming, remote control, intersepsi SMS/notifikasi termasuk OTP. | Aplikasi bertema live streaming/TikTok dalam kampanye tertentu; sideload APK dan penyalahgunaan Accessibility. | Kritis |
| Perseus | Device takeover, pencurian kredensial, keylogging dan kemampuan memburu data pada aplikasi catatan tertentu. | Fake “RojaDirecta TV”/IPTV dan iklan media sosial bertema streaming bola. | Kritis |
| StreamRat | Monitoring layar, capture input, fake login screen dan remote control. | Layanan TV streaming gratis palsu melalui iklan Meta/TikTok; pengguna diarahkan untuk mengizinkan instalasi dari unknown sources. | Kritis |
Kasus StreamRat sangat relevan untuk awareness karena iklan yang tampak seperti promosi biasa dapat mengarahkan pengguna ke APK berbahaya. Malwarebytes melaporkan kampanye streaming palsu yang mencapai sekitar 570.000 pengguna Meta; angka tersebut adalah jangkauan iklan, bukan jumlah korban terinfeksi. Polanya tetap penting: iklan → website streaming → download APK → panduan melewati peringatan “unknown sources”.
iOS: lebih tertutup, tetapi bukan kebal
iPhone mempunyai model distribusi aplikasi dan sandbox yang lebih ketat, sehingga commodity stealer tidak berkembang dengan cara yang sama seperti Windows. Namun pengguna iOS tetap menghadapi phishing, malicious profile, eksploit browser, spyware dan exploit chain canggih. Pada Maret 2026, Google Threat Intelligence Group mempublikasikan DarkSword, full-chain exploit iOS yang memanfaatkan beberapa kerentanan dan dipakai oleh beberapa threat actor.
DarkSword bukan contoh “download crack lalu kena stealer” seperti pada Windows. Kasus tersebut menunjukkan bahwa pada iOS, ancaman tertentu dapat lebih terarah dan teknis. Google menyatakan kerentanan yang digunakan telah ditambal pada versi iOS yang lebih baru dan merekomendasikan pembaruan perangkat; untuk pengguna berisiko tinggi, Lockdown Mode dapat menjadi lapisan tambahan.
Contoh nyata 2026: fake AI tool meniru ChatGPT dan Claude
AI menjadi lure yang sangat efektif karena banyak pengguna aktif mencari aplikasi desktop, plugin, watermark remover, coding assistant dan versi “Pro”. Penyerang tidak perlu menciptakan brand baru. Mereka cukup meniru brand yang sudah dipercaya.
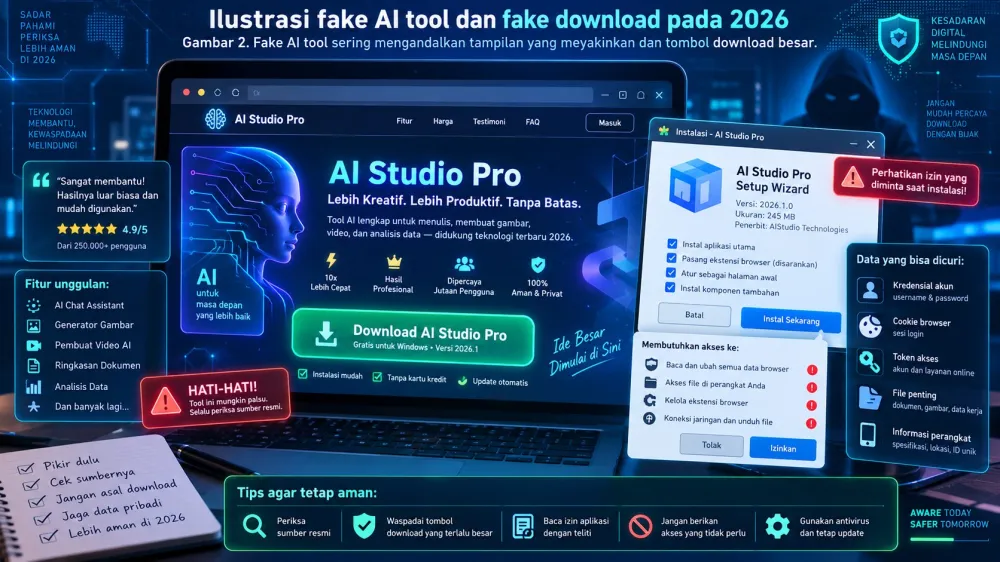
Gambar 2. Fake AI tool sering mengandalkan tampilan yang meyakinkan dan tombol download besar.
Fake ChatGPT download
Pada 28 Mei 2026, Malwarebytes mendokumentasikan situs palsu yang meniru pengalaman download ChatGPT. Pengguna Windows menerima loader pencuri kredensial, sedangkan pengguna macOS diarahkan ke Odyssey Stealer, keluarga yang berkaitan dengan Atomic Stealer. Data yang diburu mencakup password browser, cookies, Telegram session, cryptocurrency wallet dan file sensitif.
Fake Claude “Pro”
Pada April 2026, Malwarebytes juga menemukan situs yang meniru Claude dan menawarkan file bernama seolah-olah aplikasi “Claude Pro” untuk Windows. Aplikasi yang diberikan dapat tampak berfungsi, tetapi di belakang layar menjalankan rantai malware yang memberikan akses jarak jauh. Pelajaran pentingnya: aplikasi yang “berjalan normal” tidak otomatis berarti installernya bersih.
Fake software di GitHub dan SourceForge
GitHub dan SourceForge adalah platform sah, tetapi reputasi platform tidak menjamin setiap repository aman. Pada Mei 2026, peneliti menemukan fake installer dan plugin yang menyamar sebagai ChatGPT, Claude, AutoTune dan Kontakt. Sebagian kampanye memanfaatkan channel YouTube yang sudah dikompromikan untuk mengarahkan korban ke repository palsu.
Streaming bola gratis, IPTV palsu dan Piala Dunia 2026
Event olahraga besar menciptakan permintaan mendadak: pengguna mencari “live stream gratis”, “nonton bola HD tanpa daftar”, atau “semua pertandingan gratis”. Penyerang memanfaatkan pencarian tersebut untuk membangun situs yang secara visual tampak seperti layanan streaming.
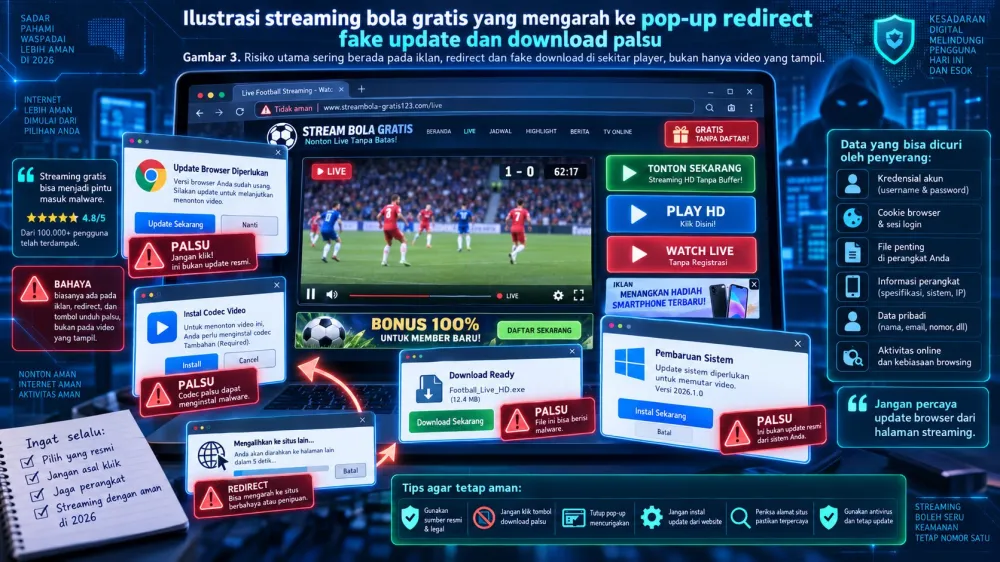
Gambar 3. Risiko utama sering berada pada iklan, redirect dan fake download di sekitar player, bukan hanya video yang tampil.
Pada Juni 2026, Malwarebytes melaporkan lebih dari 40 situs bertema “free World Cup stream” yang pada dasarnya memakai template dan infrastruktur iklan serupa. Halaman menampilkan video player, indikator live, pilihan server dan tombol Watch Live. Namun klik pengguna dapat memicu pop-up, hidden ads, redirect, fake software update, subscription trap atau download yang tidak berkaitan dengan sepak bola.
Di Android, modus ini berkembang menjadi fake IPTV atau fake streaming application. ThreatFabric mengamati kampanye iklan “RojaDirecta TV” palsu yang menargetkan pengguna melalui Facebook dan Instagram dan mendistribusikan Perseus. Sementara laporan September 2026 tentang StreamRat menunjukkan iklan layanan TV gratis palsu dapat digunakan untuk membujuk pengguna melakukan sideload APK.
Tanda streaming yang harus segera ditutup
- Player meminta Anda memasang codec, extension, browser update atau aplikasi khusus untuk menonton.
- Klik pertama membuka tab lain atau halaman judi/crypto/scam yang tidak relevan.
- Tombol Play ternyata membuka download EXE, DMG, APK, ZIP atau file lain.
- Situs meminta permission notifikasi secara agresif.
- Android diarahkan untuk mengaktifkan Install unknown apps agar bisa memasang “TV player”.
- Anda diminta menonaktifkan antivirus, Play Protect atau fitur keamanan perangkat.
Cara paling aman adalah menggunakan broadcaster atau layanan streaming resmi yang memiliki hak siar. Selain aspek legal, layanan resmi mempunyai rantai distribusi aplikasi dan pembayaran yang lebih mudah diverifikasi.
Sumber risiko lain: crack, situs dewasa berisiko, torrent, fake VPN dan mod
1. Software crack, keygen dan activator
Crack adalah lure klasik karena korban memang mengharapkan file yang dimodifikasi, warning antivirus, atau instruksi aneh seperti “jalankan sebagai administrator”. Kondisi tersebut membuat red flag malware terlihat seolah-olah normal. Penyerang dapat menempelkan loader, stealer atau RAT pada patch yang tampaknya berhasil mengaktifkan software.
2. Game cheat, trainer dan mod dari sumber tidak dikenal
Cheat atau mod sering meminta privilege tinggi, mengubah proses game atau meminta antivirus dimatikan. Ini menciptakan peluang bagi malware untuk bersembunyi. Pada 2026, kampanye NWHStealer misalnya ditemukan menggunakan gaming mods sebagai salah satu lure.
3. Situs dewasa yang penuh pop-up dan redirect
Penting untuk menyampaikan ini secara akurat: kategori “dewasa” sendiri bukan bukti bahwa sebuah situs mengandung malware. Risiko meningkat pada situs yang tidak terpercaya, penuh iklan agresif, redirect otomatis, fake player, tombol download palsu, permission notification, atau permintaan memasang aplikasi/codec. Pola malvertising seperti ini sama dengan yang ditemukan pada banyak situs streaming ilegal.
4. Torrent software bajakan
Torrent sebagai protokol bukan malware. Masalahnya adalah integritas file. Software bajakan biasanya memang telah dimodifikasi sehingga pengguna sulit membedakan perubahan “crack” yang diharapkan dengan penambahan payload berbahaya. Reputasi uploader dan komentar juga bukan jaminan teknis bahwa installer bersih.
5. Fake VPN dan utility
VPN dipercaya karena berhubungan dengan keamanan dan privasi. Ironisnya, brand VPN dapat ditiru untuk menyebarkan malware. Malwarebytes mendokumentasikan kampanye fake Proton VPN pada 2026 yang mengirim NWHStealer. Hindari pencarian “VPN premium gratis/crack” dan pastikan installer datang dari vendor resmi atau app store terpercaya.
6. APK mod / premium unlocked
Pada Android, “Premium MOD APK”, “no ads”, “unlocked”, atau “all channels free” adalah lure umum. APK yang berasal dari luar store resmi tidak mendapat manfaat dari jalur distribusi dan pemeriksaan yang sama. Risiko menjadi jauh lebih besar ketika aplikasi meminta Accessibility, screen sharing, Device Admin, notification access atau permission yang tidak masuk akal untuk fungsinya.
Fake CAPTCHA dan ClickFix: korban diminta menjalankan malware sendiri
Salah satu perubahan penting dalam social engineering modern adalah menggeser eksekusi dari “klik file berbahaya” menjadi “ikuti instruksi”. Pada teknik yang sering disebut ClickFix, halaman tampak seperti CAPTCHA, error browser, verifikasi keamanan atau panduan instalasi. Pengguna kemudian diminta menekan kombinasi keyboard, membuka Run/PowerShell/CMD/Terminal, menempelkan teks, lalu mengeksekusinya.
CAPTCHA normal tidak membutuhkan perintah sistem. Ia mungkin meminta memilih gambar, mencentang checkbox atau menyelesaikan challenge di browser. Jika sebuah halaman meminta Win+R → paste → Enter, membuka PowerShell, CMD atau Terminal, perlakukan sebagai insiden keamanan potensial dan tutup halaman.
10 aktivitas yang perlu dihindari untuk menurunkan risiko infostealer
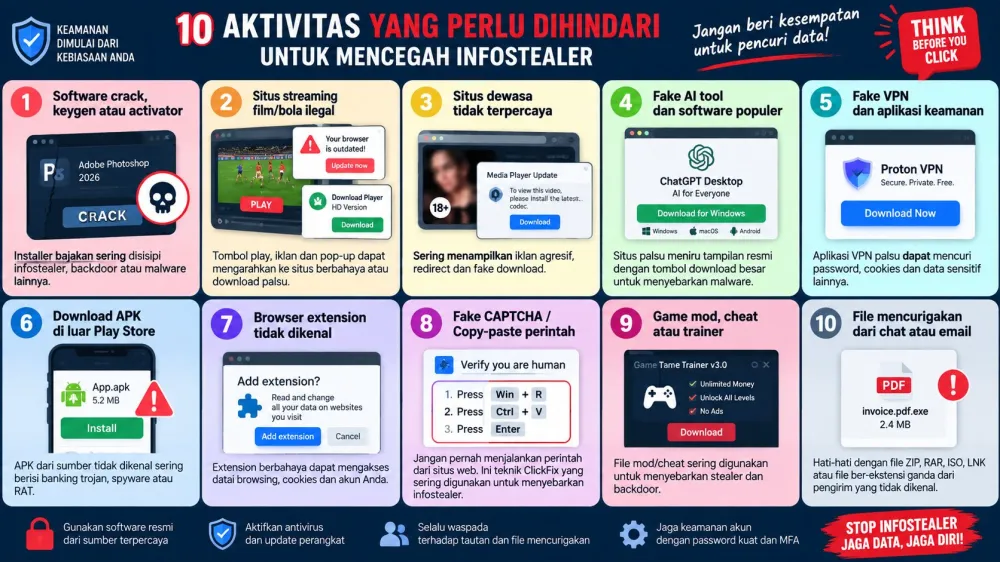
Gambar 4. Checklist awareness yang dapat digunakan kembali untuk sosialisasi pengguna.
| Aktivitas/sumber | Kenapa berisiko | Tindakan aman |
|---|---|---|
| Crack, keygen, activator | File memang dimodifikasi dan sering meminta bypass proteksi. | Gunakan lisensi sah atau alternatif resmi/free/open source. |
| Game cheat/trainer ilegal | Sering membutuhkan privilege tinggi dan antivirus dimatikan. | Gunakan mod dari ekosistem resmi/terverifikasi. |
| Fake AI/VPN/browser download | Brand populer ditiru agar korban percaya. | Masuk dari domain resmi vendor atau app store resmi. |
| Fake CAPTCHA yang meminta command | Mengubah pengguna menjadi eksekutor payload. | Tutup halaman; CAPTCHA tidak membutuhkan CMD/Terminal. |
| Streaming ilegal penuh pop-up | Malvertising, redirect, fake update dan download palsu. | Gunakan broadcaster/streaming resmi. |
| Situs dewasa dengan redirect agresif | Fake player, pop-up dan malvertising meningkatkan risiko. | Tutup halaman yang meminta install/notification/update. |
| APK mod / sideload dari iklan | Bisa membawa banking trojan atau RAT. | Prioritaskan Play Store dan developer resmi. |
| Extension browser tidak dikenal | Permission dapat mencakup seluruh data halaman/browser. | Periksa publisher, permission dan kebutuhan extension. |
| ZIP/RAR/LNK dari pesan mencurigakan | Dapat menyembunyikan loader atau executable. | Verifikasi pengirim dan konteks sebelum membuka. |
| Instruksi mematikan antivirus | Red flag kuat bahwa file ingin menghindari deteksi. | Jangan lanjutkan instalasi; cari sumber resmi. |
Apa yang harus dilakukan jika curiga perangkat terkena infostealer?
Kecepatan respons penting karena password, cookie atau token yang dicuri dapat segera digunakan. Namun respons juga harus tertib agar tidak merusak bukti atau menyebarkan masalah lebih jauh.
- Hentikan aktivitas sensitif pada perangkat. Jangan login ulang ke email, bank atau akun kerja dari perangkat yang dicurigai.
- Putuskan koneksi jaringan bila diperlukan. Untuk perangkat organisasi, ikuti prosedur SOC/TI karena tim keamanan mungkin perlu mempertahankan bukti.
- Gunakan perangkat yang bersih untuk mengganti password. Prioritaskan email utama, password manager, akun kerja/cloud, perbankan, e-wallet, media sosial dan layanan penting lainnya.
- Revoke seluruh sesi/token aktif. Cari menu seperti “Sign out all devices”, “Manage sessions”, “Devices” atau “Revoke tokens”. Ini sangat penting ketika cookie/session ikut dicuri.
- Aktifkan atau perkuat MFA. Gunakan authenticator atau security key bila tersedia. Namun ingat, MFA bukan pengganti revoke session.
- Periksa email dan akun cloud. Cari rule forwarding, recovery email/phone yang berubah, OAuth app asing, login dari lokasi/perangkat tidak dikenal dan API token yang tidak Anda buat.
- Scan dan lakukan remediation endpoint. Gunakan EDR/antimalware resmi. Dalam kasus tertentu, reinstall/factory reset lebih aman daripada menganggap file malware sudah sepenuhnya hilang.
- Hubungi bank/penyedia layanan jika ada risiko finansial. Terutama jika perangkat menyimpan wallet, mobile banking atau digunakan memasukkan PIN/OTP ketika malware aktif.
- Untuk perangkat kantor, laporkan ke TI/CSIRT/SOC. Credential perusahaan yang dicuri dapat berdampak pada sistem lain meski laptop sudah dibersihkan.
Rekomendasi khusus untuk lingkungan kantor dan organisasi
Awareness pengguna tetap penting, tetapi organisasi tidak boleh bergantung pada kewaspadaan manusia saja. Kontrol teknis harus mengurangi peluang satu klik atau satu installer palsu berubah menjadi pengambilalihan akun organisasi.
- Batasi instalasi software dan gunakan allowlisting/publisher yang disetujui untuk perangkat kerja.
- Gunakan EDR dan web protection dengan kemampuan mendeteksi credential theft, suspicious scripting dan command execution.
- Batasi local administrator serta review software yang diizinkan.
- Blokir atau monitor ClickFix indicators, termasuk execution chain mencurigakan dari browser menuju PowerShell, CMD atau Terminal.
- Kelola browser extension menggunakan policy organisasi jika memungkinkan.
- Gunakan Conditional Access/risk-based authentication untuk mengurangi penggunaan stolen sessions dari kondisi yang tidak normal.
- Pastikan session revocation procedure jelas ketika endpoint terindikasi terkena stealer.
- Edukasi berdasarkan contoh nyata. Pengguna lebih mudah mengingat “fake ChatGPT”, “streaming bola gratis”, “Win+R lalu paste” dan “APK IPTV” daripada nama teknik abstrak.
- Jangan gunakan akun kerja pada perangkat pribadi berisiko yang dipakai untuk crack, cheat, torrent software atau sideload APK sembarangan.
- Siapkan playbook insiden infostealer: isolasi endpoint, rotate credential, revoke token, investigasi akses, reset secret/API key, dan review aktivitas lanjutan.
Untuk materi sosialisasi, satu kalimat yang mudah diingat adalah: “Download hanya dari sumber resmi, jangan jalankan perintah dari website, dan jangan berikan permission yang tidak masuk akal.”
Bagaimana mengenali download resmi?
Tidak ada satu indikator yang sempurna, tetapi kombinasi beberapa pemeriksaan dapat sangat mengurangi risiko. Mulailah dari domain resmi yang Anda ketik atau buka dari sumber yang terpercaya, bukan tombol iklan. Periksa nama publisher dan digital signature pada installer. Untuk mobile, lihat nama developer, histori aplikasi dan permission yang diminta. Hindari domain yang hanya menambah atau mengganti satu huruf dari brand populer.
Waspadai pula “trust transfer”: karena file berada di GitHub, Google Drive, SourceForge, Dropbox atau platform terkenal, pengguna menganggap file otomatis aman. Platform hosting bisa sah sementara file yang diunggah pihak ketiga berbahaya. Yang harus diverifikasi adalah siapa publisher-nya, dari mana link berasal, dan apakah vendor resmi memang mengarahkan pengguna ke file tersebut.
Bagaimana rantai infeksi biasanya terjadi?
Memahami rantai serangan membantu pengguna mengenali momen kapan harus berhenti. Dalam banyak kampanye 2026, malware tidak muncul begitu saja. Ada rangkaian langkah yang sengaja dibuat agar tindakan berbahaya terlihat seperti bagian normal dari proses download atau instalasi.
Tahap 1: pengguna mencari sesuatu yang menarik
Umpan biasanya berangkat dari kebutuhan nyata: mencari aplikasi AI desktop, plugin editing, VPN, software premium, game mod, streaming pertandingan, atau tool produktivitas. Penyerang berusaha menempatkan halaman mereka di depan pengguna melalui iklan, hasil pencarian, video, media sosial, repository, atau tautan yang dibagikan di komunitas.
Tahap 2: trust dibangun melalui tampilan dan brand
Halaman palsu sering meniru logo, tipografi, warna, testimonial atau layout vendor populer. Pada tahap ini korban belum tentu melihat sesuatu yang jelas-jelas mencurigakan. Karena itu verifikasi domain dan publisher lebih penting daripada “kelihatannya profesional”. Situs tiruan yang baik justru dirancang agar tidak tampak seperti situs malware.
Tahap 3: korban diminta melewati kontrol keamanan
Di sinilah muncul pola seperti file ZIP berpassword, instruksi “Run as Administrator”, permintaan mematikan antivirus, mengaktifkan Install unknown apps, memberikan Accessibility, atau menempelkan command ke Terminal. Penyerang mencoba mengubah warning sistem menjadi sesuatu yang dianggap normal: “ini diperlukan agar aplikasi berjalan”. Jika sebuah installer meminta Anda melemahkan proteksi sebelum digunakan, anggap itu red flag kuat.
Tahap 4: pencurian berlangsung cepat
Setelah berjalan, stealer dapat melakukan enumerasi browser dan aplikasi, mengumpulkan data lalu mengirimkannya keluar. Beberapa keluarga juga mengunduh payload lanjutan. Pada ponsel Android, malware device takeover dapat tetap memantau layar atau menampilkan overlay login palsu. Karena proses pencurian bisa berlangsung singkat, menutup program setelah beberapa menit tidak menjamin data belum keluar.
Tahap 5: data digunakan di luar perangkat
Dampak sebenarnya sering terlihat belakangan: login email asing, password-reset, akun media sosial diambil alih, transaksi tidak dikenal, API key disalahgunakan, atau akun kerja digunakan untuk mengakses sistem lain. Dalam ekosistem kriminal, log infostealer juga dapat diperjualbelikan sehingga orang yang memanfaatkan akun korban belum tentu operator malware yang menginfeksi perangkat pertama kali.
Lima mitos keamanan yang membuat infostealer lebih mudah berhasil
“Kalau aplikasinya bisa dibuka, berarti aman.”
Salah. Trojanized application dapat tetap menjalankan fungsi yang dijanjikan sambil mengeksekusi komponen lain di background. Fake Claude yang didokumentasikan pada 2026 adalah contoh mengapa fungsi normal bukan bukti kebersihan installer.
“Kalau file ada di platform terkenal, pasti sudah diperiksa.”
Tidak selalu. Repository, file hosting dan video platform dapat disalahgunakan. Verifikasi harus dilakukan terhadap publisher dan rantai rujukannya. Vendor resmi seharusnya dapat mengarahkan Anda ke sumber download yang benar.
“Saya pakai MFA, jadi cookie yang dicuri tidak masalah.”
MFA tetap sangat penting, tetapi sesi yang sudah terautentikasi memiliki nilai tersendiri. Karena itu prosedur insiden harus mencakup sign-out all sessions, revoke token dan pemeriksaan OAuth/application access.
“Mac atau iPhone tidak kena malware.”
Tidak ada platform yang kebal. Polanya berbeda: macOS banyak disasar melalui fake DMG dan ClickFix, sementara iOS lebih sering menghadapi phishing atau eksploit terarah. Update sistem dan kebiasaan instalasi tetap penting.
“Kalau antivirus tidak memberi peringatan berarti file bersih.”
Deteksi keamanan bersifat berlapis dan tidak ada produk yang menjamin 100 persen. Malware baru, loader, living-off-the-land dan social engineering dapat mengurangi efektivitas pemeriksaan satu lapis. Gunakan sumber resmi, update, least privilege, browser protection dan kebijakan organisasi secara bersamaan.
FAQ Infostealer 2026
Apa bedanya infostealer dengan RAT?
Infostealer fokus pada pengumpulan data bernilai, sedangkan RAT berfokus pada akses dan kendali jarak jauh. Batasnya semakin kabur karena beberapa malware modern menggabungkan pencurian informasi, surveillance dan remote control.
Apakah antivirus pasti mendeteksi semua stealer?
Tidak. Produk keamanan sangat membantu, tetapi malware dapat berubah, menggunakan loader baru, menyalahgunakan tool sah atau bergantung pada social engineering. Karena itu diperlukan kombinasi update, EDR/antimalware, browser protection, least privilege dan perilaku download yang aman.
Apakah MFA membuat akun aman dari infostealer?
MFA sangat penting dan tetap direkomendasikan, tetapi session cookie atau token yang sudah terautentikasi juga dapat menjadi target. Jika endpoint terkena stealer, lakukan revoke session/token selain mengganti password.
Apakah situs dewasa selalu mengandung malware?
Tidak. Yang perlu diwaspadai adalah situs tidak terpercaya dengan pop-up, malvertising, redirect, fake download, fake codec, permission notifikasi atau installer. Jangan membuat klaim bahwa seluruh situs dalam satu kategori pasti berbahaya.
Apakah streaming bola gratis selalu malware?
Tidak semua halaman identik, tetapi layanan ilegal/tidak terpercaya mempunyai risiko lebih tinggi karena iklan, redirect dan embed pihak ketiga. Pada Piala Dunia 2026 ditemukan puluhan situs bertema free stream yang diarahkan melalui jaringan iklan berbahaya.
Apakah file dari GitHub atau SourceForge aman?
Platformnya sah, tetapi uploader atau repository dapat disalahgunakan. Download hanya jika proyek/publisher dapat diverifikasi dan vendor resmi memang merujuk ke repository tersebut.
Apa tanda fake CAPTCHA?
CAPTCHA yang meminta membuka Run, CMD, PowerShell, Terminal, atau menempelkan command adalah red flag kuat. Tutup halaman dan jangan jalankan instruksinya.
Apa tanda APK Android berbahaya?
Salah satu tanda kuat adalah aplikasi sederhana meminta Accessibility, Device Admin, screen sharing atau permission lain yang tidak sesuai fungsi. Risiko meningkat jika APK berasal dari iklan, chat, streaming gratis atau situs mod.
Jika sudah mengganti password, apakah selesai?
Belum tentu. Revoke session dan token aktif, review recovery method/OAuth apps, scan atau rebuild perangkat, dan periksa aktivitas akun setelah waktu infeksi.
Mana yang lebih aman: Windows, macOS, Android atau iOS?
Setiap platform memiliki model risiko berbeda. Tidak ada platform yang kebal. Cara terbaik adalah menjaga OS dan aplikasi tetap diperbarui, membatasi instalasi, menggunakan sumber resmi dan merespons warning/permission secara kritis.
Sumber dan bacaan lanjutan
Artikel ini ditulis untuk awareness defensif dan menggunakan sumber riset keamanan yang tersedia hingga 15 September 2026. Tautan berikut menuju sumber penelitian/berita keamanan, bukan situs malware.
- Flashpoint — Global Threat Intelligence Report 2026 Midyear: Information-Stealing Malware Threats
- Microsoft Security — Infostealers without borders: macOS, Python stealers, and platform abuse
- Microsoft Security — Hunting MacSync Stealer infrastructure
- Malwarebytes — Fake ChatGPT download site infects Windows and Mac users
- Malwarebytes — Fake Claude site installs malware
- Malwarebytes — Fake software on GitHub and SourceForge
- Malwarebytes — Fake Proton VPN sites and NWHStealer
- Malwarebytes — Free World Cup stream sites are serving scams
- ThreatFabric — Perseus DTO malware
- ThreatFabric — TrickMo device takeover malware
- Malwarebytes — StreamRat Android malware via Meta and TikTok ads
- Google Threat Intelligence — DarkSword iOS exploit chain
Komentar (0)
Belum ada komentar. Jadilah yang pertama berkomentar!
Tinggalkan Komentar